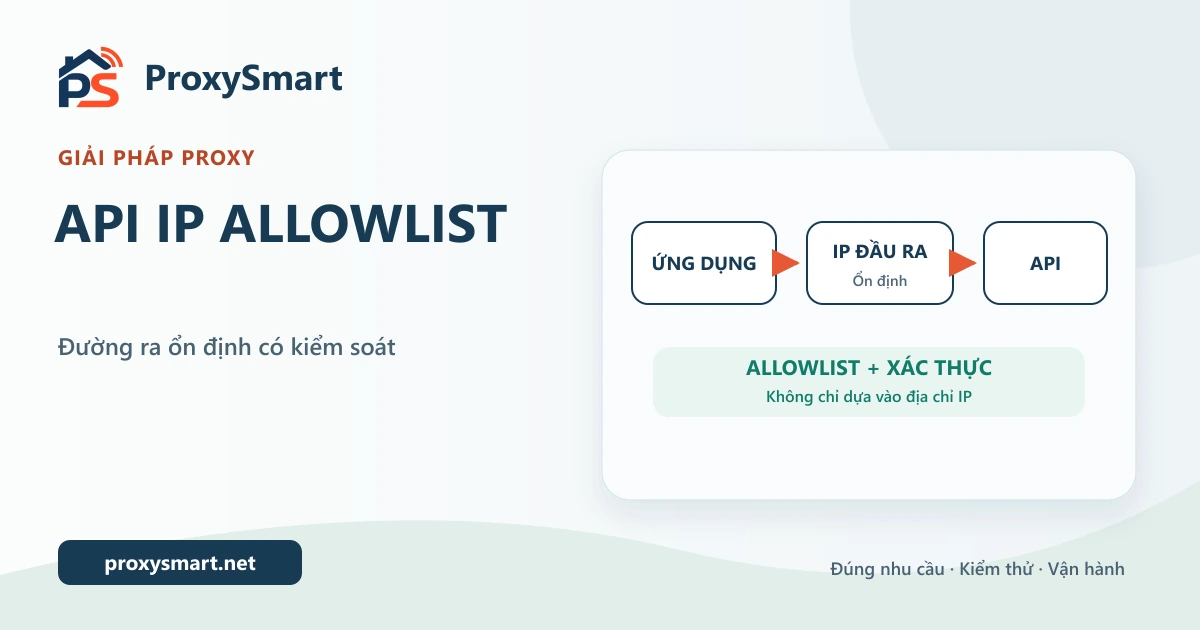
Proxy có IP đầu ra ổn định có thể hỗ trợ ứng dụng truy cập API được phép khi phía API yêu cầu allowlist địa chỉ nguồn. Giải pháp phù hợp với tích hợp doanh nghiệp cần kiểm soát đường ra, nhưng IP không thay thế API key, OAuth, chữ ký hay phân quyền. Trước khi triển khai, phải xác minh API cho phép sử dụng proxy và cách họ xác định IP nguồn.
Vì sao hostname cố định chưa giải quyết allowlist?
Ứng dụng có thể kết nối cùng hostname proxy nhưng API vẫn thấy IP nguồn khác nhau. IP phân giải từ hostname proxy chưa chắc là địa chỉ đầu ra cần đưa vào allowlist.
Hãy đọc sự khác nhau giữa endpoint và IP đầu ra. Trong thiết kế này, địa chỉ được chấp thuận là địa chỉ phía API quan sát, theo cơ chế chính thức của họ. Không tự lấy header do máy khách gửi làm bằng chứng đáng tin về IP nguồn.
Đặt allowlist trong nhiều lớp kiểm soát
Amazon API Gateway resource policies là một ví dụ kiểm soát truy cập có điều kiện theo nguồn, gồm dải IP và principal. Điều đó không có nghĩa mọi API dùng cùng cơ chế, cũng không chứng minh IP được cho phép sẽ có quyền thực hiện mọi thao tác.
Ứng dụng vẫn cần xác thực với credential riêng, quyền theo từng chức năng và giới hạn tốc độ phù hợp. Nếu nhiều khách hàng cùng dùng một IP đầu ra, allowlist không phân biệt được họ. Giữ kiểm tra quyền ở tầng ứng dụng, dùng TLS đúng cách và không tắt xác minh chứng chỉ để chữa lỗi kết nối.
Kiến trúc đường ra và thông tin phải xác nhận
Luồng dự kiến là ứng dụng, proxy được xác thực, IP đầu ra, rồi API. Hỏi rõ điều kiện giữ IP, quyền sử dụng, thông báo thay đổi và khôi phục. Tên gọi “tĩnh” không chứng minh IP được giữ vô thời hạn.
Ghi riêng IPv4 và IPv6 nếu API hỗ trợ cả hai. Một trường hợp chỉ thử IPv4 chưa chứng minh yêu cầu IPv6 cũng đi theo chính sách tương đương. Với DNS và giao thức proxy, có thể tham khảo socks5 và socks5h để xác định chặng phân giải trong công cụ đang dùng.
Triển khai từ staging đến production
- Xác nhận yêu cầu allowlist với đội sở hữu API bằng kênh được phép.
- Quan sát IP đầu ra bằng endpoint kiểm tra thuộc phạm vi cho phép.
- Đối chiếu với log hoặc kết quả xác nhận từ phía API.
- Thêm địa chỉ cụ thể được chấp thuận, không mở dải rộng hơn nhu cầu.
- Dùng credential staging và thao tác chỉ đọc để thử xác thực, quyền và timeout.
- Sau nghiệm thu, triển khai theo đợt nhỏ, có người chịu trách nhiệm khôi phục.
Ví dụ resource policy của AWS minh họa điều kiện IP và lưu ý xử lý IPv6. Khi dùng dịch vụ khác, hãy chuyển yêu cầu nghiệp vụ sang chính sách của dịch vụ đó, không sao chép ví dụ AWS như cấu hình dùng chung.
Ví dụ giả định: hệ thống đồng bộ danh mục
Giả sử một doanh nghiệp có hai runner đồng bộ danh mục từ API đối tác. Đối tác cho phép một IP đầu ra đã thống nhất và cấp credential chỉ đọc. Cả hai runner đi qua một cấu hình egress được quản lý, nhưng có định danh job riêng để truy vết lỗi.
Nhóm thử kiểm tra lần lượt: IP đúng với credential đúng; IP đúng với credential không hợp lệ; IP ngoài danh sách với credential thử hợp lệ. Kết quả mong đợi được đối tác xác nhận trước. Mô hình này chỉ minh họa kiểm soát truy cập hợp pháp, không nhằm tìm đường vượt chính sách API.
Tiêu chí nghiệm thu đo được
- IP mà API ghi nhận khớp danh sách đã phê duyệt trong các lần thử.
- Credential sai hoặc thiếu quyền vẫn bị từ chối dù IP đúng.
- Khi proxy lỗi, job dừng hoặc chuyển theo phương án được phép, không âm thầm đi trực tiếp.
- Log có mã job, loại lỗi và request ID; không chứa API key hoặc mật khẩu.
Kết quả ổn định chỉ phản ánh khoảng thử. Thống nhất thời gian quan sát theo tính quan trọng của tích hợp, không tự công bố SLA của nhà cung cấp.
Đổi IP từng bước để giảm gián đoạn và tránh quyền thừa
Khi cần đổi, chuẩn bị IP mới và xin thêm vào allowlist trước. Chuyển một phần job, xác minh kết quả rồi chuyển phần còn lại. Sau khi không còn lưu lượng hợp lệ từ IP cũ, thu hồi địa chỉ cũ theo quy trình đã thống nhất. Giữ cả hai quá lâu tạo quyền thừa; thu hồi quá sớm có thể làm job chưa chuyển bị lỗi.
Không dùng xoay IP để né rate limit. Với lỗi 403, kiểm tra quyền, IP, chính sách và log trước; bài xử lý 403 khi dùng proxy giúp phân loại thay vì mặc định đổ lỗi cho IP.
Câu hỏi thường gặp
API đã allowlist IP thì có thể bỏ API key không?
Không nên. IP là điều kiện mạng, không phải định danh đầy đủ của ứng dụng. Cần giữ cơ chế xác thực và phân quyền mà API yêu cầu.
Mất proxy có nên cho ứng dụng tự đi trực tiếp?
Chỉ khi đường trực tiếp đã được phê duyệt. Nếu chưa, nên thất bại rõ ràng để tránh đổi IP nguồn ngoài dự kiến hoặc làm sai chính sách kiểm soát.
Kết luận: giải pháp allowlist cần xác minh IP đầu ra, bảo vệ credential và kế hoạch đổi IP từng bước. Chọn cấu hình theo yêu cầu API thực tế, không dựa riêng vào tên gói.