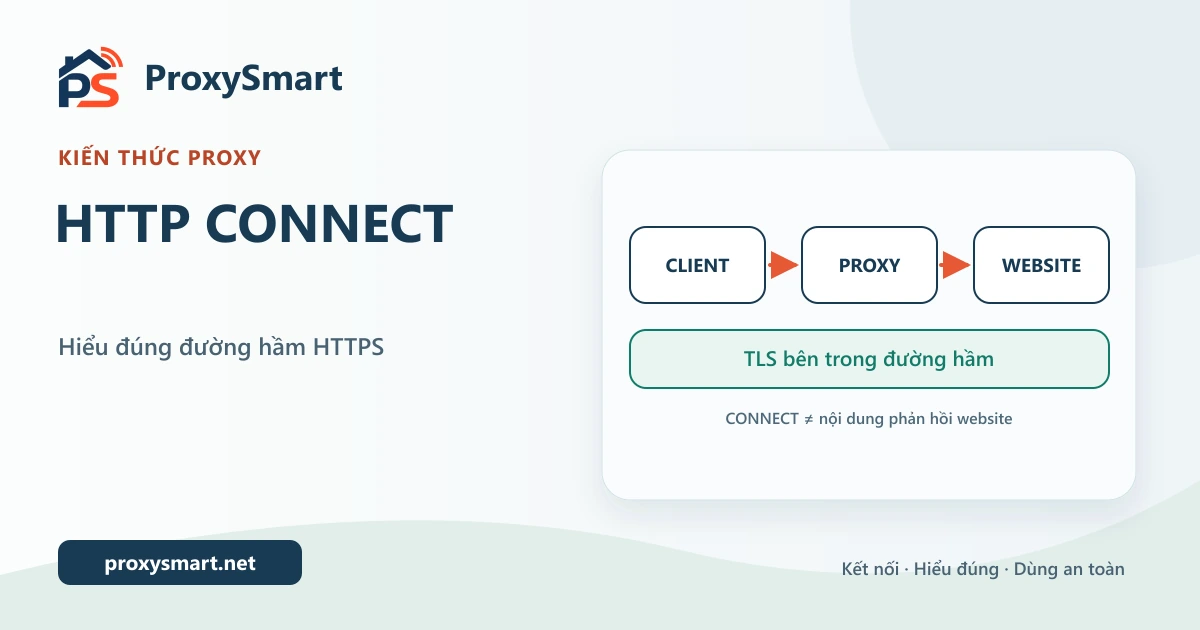
Khi truy cập website HTTPS qua HTTP proxy, người dùng đôi khi thấy dòng “200 Connection established” rồi vẫn gặp lỗi. Hai kết quả này không mâu thuẫn: việc mở đường hầm và việc tải website là hai bước khác nhau. Hiểu HTTP CONNECT giúp xác định đúng nơi cần kiểm tra, thay vì đổi proxy liên tục hoặc tắt kiểm tra chứng chỉ.
HTTP CONNECT thực hiện việc gì?
CONNECT yêu cầu proxy mở đường hầm tới một máy chủ và cổng đích. Trong cách dùng HTTP/1.1 thông thường, đích có dạng example.com:443, không phải đường dẫn bài viết. Khi proxy chấp thuận bằng phản hồi 2xx, kết nối chuyển sang chuyển tiếp dữ liệu hai chiều. Đây là ngữ nghĩa được quy định tại RFC 9110, mục CONNECT.
Có thể hình dung proxy mở một tuyến vận chuyển. Mở tuyến thành công không bảo đảm hàng đã được phía nhận xử lý. Ứng dụng vẫn phải hoàn thành những bước tiếp theo của chính nó.
Ba mốc nên tách trong nhật ký
- Kết nối tới proxy; thiết lập TLS tới proxy nếu dùng HTTPS proxy.
- Gửi CONNECT với cơ chế xác thực đã cấu hình; nếu nhận 407, xử lý yêu cầu xác thực của proxy trước khi thử lại.
- Sau CONNECT thành công, thực hiện TLS tới website, gửi HTTP và đọc phản hồi website.
Ví dụ kiểm thử nội bộ được phép: CONNECT thành công nhưng TLS thất bại. Cần kiểm tra tên miền, thời gian hệ thống và chuỗi chứng chỉ; chưa thể kết luận website đã trả lỗi đăng nhập.
HTTPS tới proxy khác HTTPS tới website
Website dùng HTTPS và proxy dùng HTTPS là hai thuộc tính độc lập. Với HTTP proxy thông thường, đường kết nối ban đầu tới proxy không có lớp TLS riêng. Với HTTPS proxy, máy khách thiết lập TLS tới proxy trước. Bên trong đường hầm còn có thể có một phiên TLS khác tới website. Tài liệu HTTPS proxy của curl giải thích lớp bảo vệ trên chặng tới proxy.
Trong hồ sơ cấu hình, nên ghi rõ “giao thức kết nối tới proxy” và “giao thức URL đích”. Chỉ ghi một ô “HTTPS: có” sẽ khiến người tiếp nhận hiểu khác nhau, nhất là khi chuyển cấu hình giữa trình duyệt và công cụ dòng lệnh.
Đọc mã CONNECT và mã website riêng biệt
Phản hồi 2xx của CONNECT chỉ xác nhận bước đường hầm. Mã HTTP cuối cùng của website được tạo ở giai đoạn sau. Tài liệu CONNECT trên MDN mô tả sự chuyển đổi sang chế độ đường hầm này.
Ví dụ giả định: CONNECT trả 200, website trả 404. Người kiểm thử cần xem lại đường dẫn website. Nếu lỗi xảy ra trước khi có phản hồi CONNECT, cần xem kết nối tới proxy. Việc ghi hai kết quả ở hai cột sẽ tránh dùng chữ “thành công” cho một chuỗi chưa hoàn tất.
Checklist kiểm tra không làm giảm bảo mật
- Xác nhận host, port, giao thức và phương thức xác thực đúng tài liệu đang dùng.
- Thử một URL HTTPS hợp lệ trên hệ thống được phép truy cập.
- Ghi thời điểm, công cụ và bước đầu tiên xuất hiện lỗi.
- Giữ kiểm tra chứng chỉ TLS; không dùng tắt xác minh như giải pháp cố định.
- Che mật khẩu, token và nội dung riêng tư trước khi chia sẻ log.
Nếu có lỗi chứng chỉ, xem thêm cách kiểm tra lỗi chứng chỉ TLS khi dùng proxy. Thay đổi từng yếu tố một giúp so sánh có ý nghĩa hơn thay đổi toàn bộ cấu hình cùng lúc.
Giới hạn của đường hầm
CONNECT không phải chứng nhận ẩn danh hay cam kết mọi ứng dụng đều dùng proxy. Cần kiểm tra từng ứng dụng, chính sách hệ thống và luồng kết nối liên quan. Khi đánh giá HTTPS, cũng nên phân biệt nội dung được mã hóa với dữ liệu về điểm kết nối.
Biên bản nghiệm thu nên ghi URL, phạm vi được phép, kết quả từng bước và ngoại lệ. Bài hostname và SNI khi dùng HTTPS qua proxy cung cấp thêm ngữ cảnh TLS.
Câu hỏi thường gặp
CONNECT thành công có nghĩa proxy đáp ứng mọi nhu cầu không?
Không. Kết quả đó xác nhận một bước cho đích đang thử. Cần kiểm tra thêm ứng dụng, TLS, phản hồi website và yêu cầu thực tế của công việc.
Có nên tắt xác minh TLS khi gặp lỗi?
Không nên coi đó là cách sửa. Hãy xác định nguyên nhân chứng chỉ, tên miền hoặc cấu hình trước khi đưa kết nối vào sử dụng.
Kết luận
Hãy đọc CONNECT như kết quả mở đường hầm, không phải kết quả tải trang. Tách các mốc kết nối giúp báo lỗi chính xác và xử lý an toàn hơn. Chỉ thực hiện kiểm thử trên tài nguyên được phép và tuân thủ chính sách của hệ thống đích.